


Erstmals BSI Cyberindex veröffentlicht
Cyberangriffe werden schneller, Sicherheitslücken nehmen zu und die Abwehr hält vielerorts nicht Schritt. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) verschärft seine Lagebewertung. Besonders alarmierend: Ein Viertel der gemeldeten Störungen kritischer Infrastrukturen sei auf Cyberangriffe zurückzuführen gewesen. Was bedeutet das für Energieversorger, Stadtwerke und Netzbetreiber?
Die Warnung des BSI fällt deutlich aus. Die IT-Sicherheitslage in Deutschland hat sich weiter verschärft. Stufte die Behörde sie im vergangenen Jahr noch als „angespannt“ ein, lautet die Bewertung für den Zeitraum von Juli 2025 bis Juni 2026 nun „angespannt bis kritisch“.
Ein wesentlicher Grund ist die zunehmende Geschwindigkeit von Cyberangriffen. Künstliche Intelligenz kann Angreifern helfen, Sicherheitslücken schneller aufzuspüren und auszunutzen. Gleichzeitig wächst mit der Digitalisierung die Zahl potenzieller Angriffspunkte. Viele Unternehmen und Organisationen haben beim Schutz ihrer Systeme Nachholbedarf.
Jede vierte KRITIS-Störung durch Cyberangriffe
Besonders deutlich wird die Bedrohung bei kritischen Infrastrukturen (KRITIS). Nach Angaben des BSI war im Berichtszeitraum ein Viertel der gemeldeten Störungen auf Cyberangriffe zurückzuführen. Auch physische Angriffe spielen eine zunehmende Rolle: Ihr Anteil an den gemeldeten Störungen lag zuletzt bei knapp sechs Prozent. Diese Werte beziehen sich auf kritische Infrastrukturen insgesamt, nicht allein auf Energieunternehmen.
Für die Energiewirtschaft ist das Thema besonders wichtig. Stromnetze, Telekommunikation und andere lebenswichtige Infrastrukturen hängen voneinander ab. Fällt ein System aus, kann das weitere Bereiche treffen. Das BSI warnt vor solchen Kaskadeneffekten.
Wie weit die Folgen reichen können, zeigte ein Brandanschlag auf eine Berliner Kabelbrücke am 3. Januar 2026. Rund 45.000 Haushalte waren von einem großflächigen Stromausfall betroffen. Weil zugleich ein Glasfaserkabel beschädigt wurde, konnte der Betreiber das Stromnetz nicht mehr wie vorgesehen steuern. Auch andere kritische Infrastrukturen wurden beeinträchtigt. Der Vorfall war kein Cyberangriff, zeigt aber, wie verwundbar miteinander verknüpfte Systeme sind.
Angreifer nutzen Schwachstellen immer schneller aus
Cyberkriminelle suchen gezielt nach Sicherheitslücken in Systemen, die über das Internet erreichbar sind. Das BSI registrierte 57 Prozent mehr automatisierte Schwachstellenscans. Die Zahl der sogenannten Exploitation-Angriffe, bei denen Sicherheitslücken direkt ausgenutzt werden, nahm um 48 Prozent zu.
Besonders brisant ist das schrumpfende Zeitfenster für die Abwehr. Im vorherigen Berichtszeitraum vergingen durchschnittlich 53 Tage vom Bekanntwerden einer Schwachstelle bis zu ihrer Ausnutzung. Im aktuellen Zeitraum waren es 25 Tage – und im zweiten Quartal 2026 nur noch acht Tage. Für Betreiber bedeutet das: Sicherheitsupdates und Schutzmaßnahmen müssen immer schneller umgesetzt werden.
Was der neue BSI Cyber Index eigentlich misst
Wie ernst die Entwicklung ist, will das BSI künftig mit einer neuen Kennzahl sichtbar machen: dem BSI Cyber Index. Er wurde mit dem Lagebericht 2026 erstmals vorgestellt. Die Idee dahinter ist einfach: Statt nur einzelne Bedrohungen aufzuzählen, soll eine gemeinsame Messzahl zeigen, wie sich die Cybersicherheitslage verändert.
Dafür betrachtet der Index bislang drei Bereiche: Angriffsflächen – also wie viele und wie gravierende Schwachstellen ausgenutzt werden könnten; Gefährdungen – beispielsweise durch tatsächliche Angriffe; und Schadwirkungen – etwa infizierte Systeme oder finanzielle Schäden. Diese drei Bereiche werden zu einer Kennzahl zusammengeführt.
Das Vergleichsjahr 2024 erhält den Wert 100. Ein Indexstand von 170 bedeutet deshalb nicht 170 Cyberangriffe. Er zeigt, dass die zusammengefasste, nach der BSI-Methode gemessene Cyberlage deutlich über dem Referenzniveau liegt. Je höher der Wert, desto ungünstiger ist die Lage. Er ist weder eine Wahrscheinlichkeit für einen Angriff noch ein eigener Risikowert für ein bestimmtes Unternehmen.
Im Berichtszeitraum lag der Index im Durchschnitt bei 170 Punkten, rund 50 Prozent über dem vorherigen Berichtszeitraum. Besonders auffällig: Im zweiten Quartal 2026 erreichte er 238 Punkte. Dahinter stehen unter anderem wachsende verwundbare Angriffsflächen und mehr Angriffe auf bekannte Schwachstellen.
BSI-Präsidentin Claudia Plattner begründet die Einführung des Index in einem LinkedIn-Beitrag: „Nur was messbar ist, kann auch verbessert werden.“ Der neue Index soll damit helfen, Entwicklungen nicht nur gefühlt, sondern anhand nachvollziehbarer Werte einzuschätzen. Plattner bezeichnet Deutschland mit diesem Ansatz als weltweiten Vorreiter.
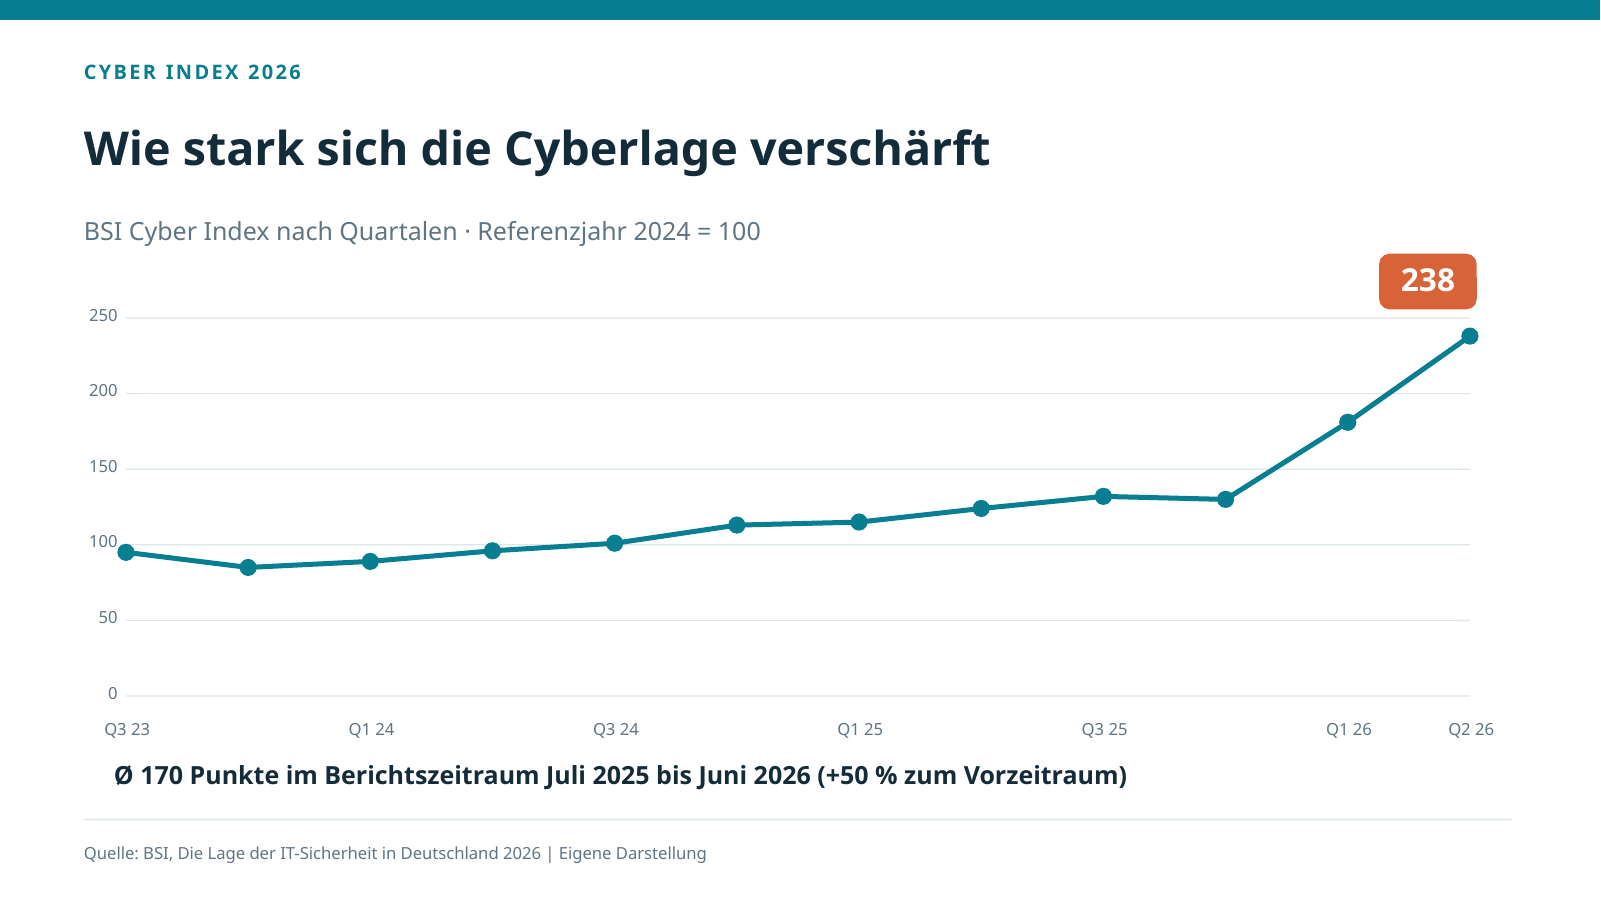
Grafik 1: Der BSI Cyber Index steigt im zweiten Quartal 2026 auf 238 Punkte. Referenzjahr 2024 = 100. Quelle: BSI-Lagebericht 2026, eigene Darstellung.
Kritische Infrastrukturen: BSI fordert mehr Angriffserkennung
Besonderen Handlungsbedarf sieht das BSI beim Schutz kritischer Infrastrukturen. Zwar seien deren Betreiber aufgrund der seit Jahren bestehenden gesetzlichen Vorgaben bereits besser geschützt als Unternehmen außerhalb der regulierten Bereiche. Dennoch erfüllten längst nicht alle die vorgeschriebenen Mindestanforderungen.
Nach den von der Bonner Behörde ausgewerteten Nachweisen erreichen 78 Prozent der Betreiber mit ihren Informationssicherheitsmanagementsystemen mindestens den rechtlich geforderten Reifegrad. Beim Notfallmanagement, das wichtige Abläufe auch im Krisenfall sichern soll, sind es 65 Prozent.
Noch größer ist der Nachholbedarf bei der Angriffserkennung: Nur 55 Prozent der Betreiber erreichen hier mindestens den geforderten Umsetzungsgrad. Allerdings entspricht das einer Verbesserung um sieben Prozentpunkte gegenüber dem Vorjahr. Die Zahlen umfassen verschiedene KRITIS-Sektoren und sind nicht als separate Bewertung der Energiewirtschaft zu verstehen.
Das BSI fordert deshalb verstärkte Anstrengungen, damit sämtliche Betreiber kritischer Infrastrukturen das vorgeschriebene Mindestmaß an IT-Sicherheit erreichen. Insbesondere müssten mehr Systeme zur Angriffserkennung eingesetzt werden, um erfolgreiche Angriffe frühzeitig zu entdecken und einzudämmen.
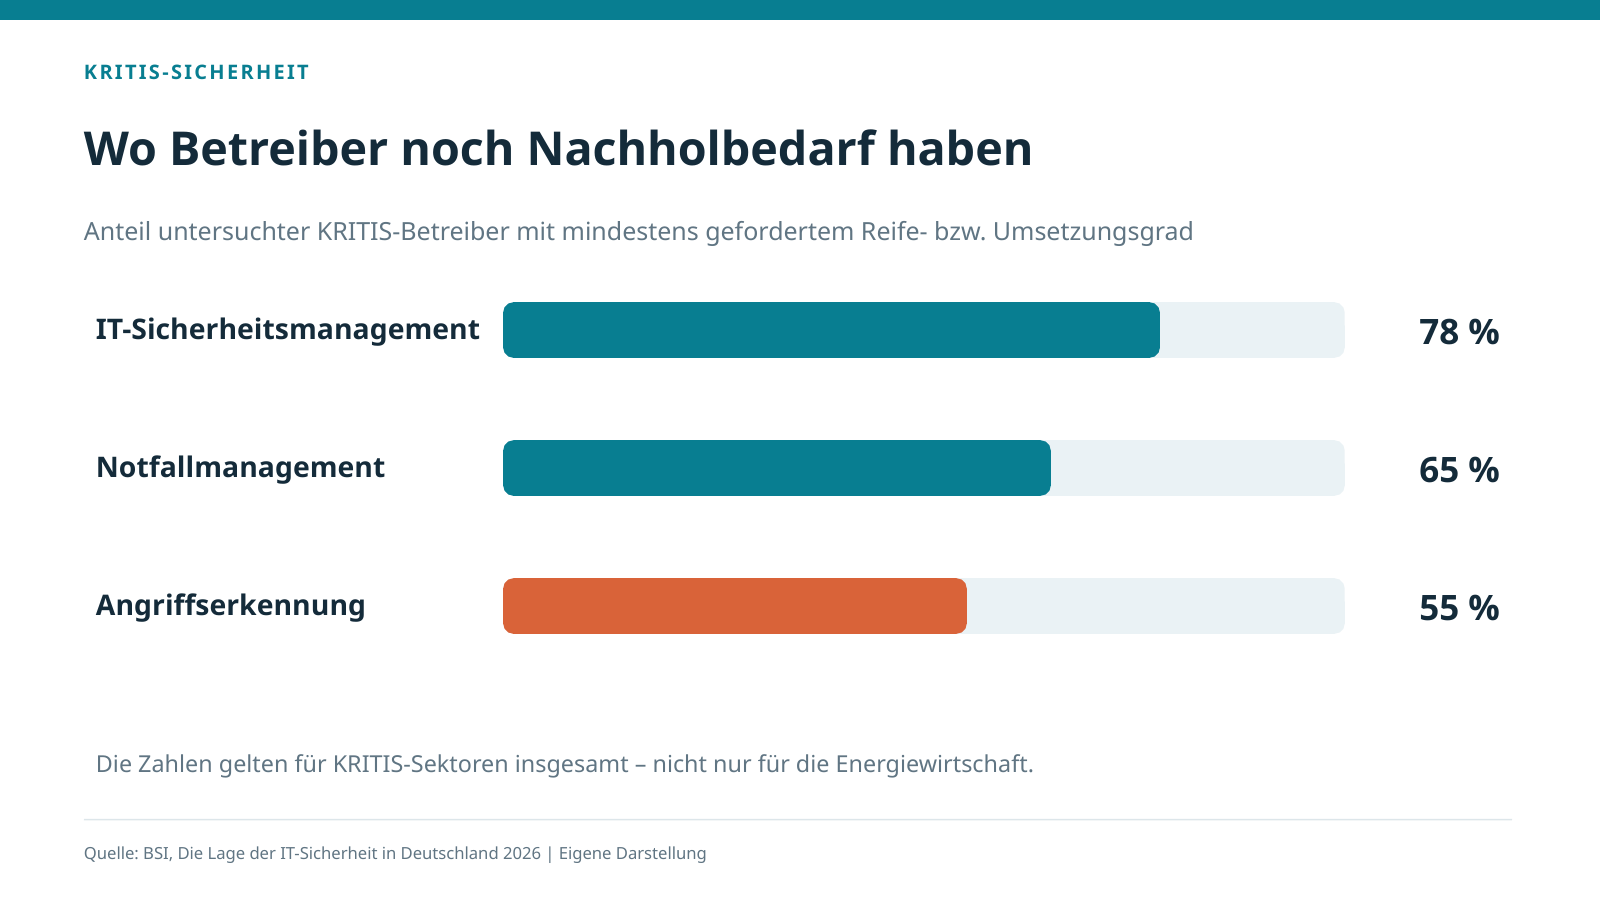
Grafik 2: Anteil untersuchter KRITIS-Betreiber mit mindestens gefordertem Reife- beziehungsweise Umsetzungsgrad. Quelle: BSI-Lagebericht 2026, eigene Darstellung.
Zugleich warnt die Behörde vor den Abhängigkeiten zwischen verschiedenen Infrastruktursektoren. So können Störungen der Stromversorgung beispielsweise auch die Telekommunikation oder andere kritische Dienstleistungen beeinträchtigen. Der Berliner Stromausfall vom Januar 2026 zeigt nach Einschätzung des BSI, wie weitreichend solche Kaskadeneffekte sein können.
Damit rückt der Lagebericht zwei Aufgaben in den Vordergrund: die konsequente Umsetzung bestehender Sicherheitsanforderungen und die Fähigkeit, Angriffe schnell zu erkennen und ihre Auswirkungen zu begrenzen.
Mehr dazu


